株式会社サッポロドラッグストアー様
四半期に一度から毎日のスキャンへ。脆弱性を可視化し、優先順位を明確にして迅速な対応を実現
北海道を中心にドラッグストアや調剤薬局を展開する株式会社サッポロドラッグストアー。同社のIT統括部では、クラウドを含むIT資産の安全性を継続的に高めるため、脆弱性管理クラウド「yamory」を導入しました。
従来の定期診断を補完する高頻度なスキャンと、これまで把握しきれていなかったアプリケーションの脆弱性を可視化することにより、危険度の高い項目から具体的な対応を進めています。今回は、IT統括部でインフラの構築・運用に携わる大和氏に、導入の背景と効果、今後の展望を伺いました。
課題
- 外部診断が四半期に一度のため、より高い頻度で状況を確認できる仕組みが必要だった
- 管理対象に含まれるアプリケーションを横断的に把握し、脆弱性の有無を可視化することが難しかった
- セキュリティ水準を維持しながら、診断・確認業務の内製化を進めたかった
- 日々のスキャンで脆弱性を継続的に把握できる運用へ移行できる
- セキュリティ水準を確保しながら、脆弱性管理の内製化を進められる
- 四半期に一度の外部診断と比べて高頻度にスキャンでき、費用対効果が高い
導入後の効果
-
これまで把握しきれていなかったアプリケーションの脆弱性を検知
-
検知結果を根拠に、関係チームへ対応を依頼しやすくなった
-
危険度の高い脆弱性を自動で判別し、リスク判断の手間や工数を抑えながら対応を前進
―― まず、貴社の事業内容と、皆様の部署での役割についてお聞かせください。
大和氏:
当社は、北海道を中心にドラッグストアや調剤薬局を展開しています。私たちはIT統括部のインフラチームに所属し、社内ネットワークやサーバーをはじめとするITインフラの構築・運用を担当しています。
チームは3名で、私はマネジャーを務めています。専任のセキュリティ組織という位置づけではありませんが、インフラ運用の一環としてセキュリティに関する業務にも取り組んでいます。
―― 貴社のシステム環境についても教えていただけますでしょうか。
大和氏:
クラウドを中心に活用しており、複数のクラウド環境を運用しています。一方で、一部にはオンプレミスの環境も残っています。管理範囲はチームごとに分かれている部分もありますが、「yamory」には関係する資産を登録し、部門内で横断的に状況を確認できるようにしています。
―― 「yamory」を導入される前は、脆弱性管理にどのような課題を感じていましたか。
大和氏:
以前は外部サービスを利用し、四半期に一度の頻度で診断を実施していました。一定のセキュリティ水準を維持するうえで有効でしたが、診断の間隔を考えると、新たな脆弱性をより早く把握することには限界がありました。そこで、日々の変化を継続的に確認できる仕組みが必要だと考えるようになりました。
また、診断業務を可能な範囲で内製化し、自分たちで状況を確認しながら対応できる体制にしていきたいという思いもありました。
―― 資産やアプリケーションの把握についても課題があったのでしょうか。
大和氏:
はい。実際に「yamory」で確認したところ、それまで脆弱性管理の対象として十分に認識できていなかったアプリケーションが見つかりました。特定の種類のソフトウェアだけではなく、環境内にあるアプリケーションを広く捉えて確認する必要があると分かったことは、大きな気づきでした。
導入前の管理に問題があったというよりも、従来の方法だけでは見えにくかった領域が可視化されたという認識です。
―― 「yamory」を知ったきっかけを教えてください。
大和氏:
2025年に開催されたAWS Summit Japanで「yamory」の話を聞いたことがきっかけです。その後、詳しい説明を受け、従来利用していた外部診断との比較を進めました。
―― 比較検討では、どのような点を重視しましたか。
大和氏:
これまでと同等以上のセキュリティ水準を確保できることが前提でした。そのうえで、スキャンの頻度、対応できる基準、費用などを確認しました。
比較検討を進めていた時期に、当社が重視していたCISベンチマークの最新版へのアップデートが予定されていました。その後、計画どおり対応が進み、必要な基準に沿って環境を可視化できることを確認できました。市場やセキュリティ基準の変化を迅速に捉える開発スピードと、ニーズに応える柔軟性が、安心して導入を決めるうえで大きな評価材料になりました。
また、「yamory」は毎日スキャンでき、継続的に状況を把握できます。従来の四半期に一度の診断と比較すると、確認の頻度を大きく高められる点に魅力を感じました。費用についても、導入前に想定していたより抑えられており、費用対効果に納得できたことが決め手の一つです。
―― 実際の導入はいかがでしたか。
大和氏:
クラウドアセットスキャンを利用することで、対象のクラウド環境を簡単にスキャンできました。必要な設定を行った後は問題なくスキャンを実行でき、スムーズに利用を開始できました。導入時の負担が小さく、まずは優先度の高い領域から着手しながら、対象を段階的に広げられる点も評価しています。
クラウドアセットスキャン機能
―― 導入後、どのような変化がありましたか。
大和氏:
大きな変化は、これまで把握できていなかったアプリケーションの脆弱性の検知が可能になったことです。検知結果を確認し、必要なアップデートを行うなど、具体的な対処につなげることができました。
また、「yamory」で得られた情報を根拠として、対象を管理するチームに対応を依頼しやすくなりました。単に注意を促すのではなく、どのようなリスクが確認されているのかを示したうえで相談できるため、対応を進めやすくなったと感じています。
―― 現在の運用体制について教えてください。
大和氏:
基本的には私たちのチームで検知内容やリスクを確認し、必要に応じて関係するチームへ対応を依頼しています。一部のサーバーは同じIT統括部内の別チームが管理していますが、それらも「yamory」に登録し、資産の状況を横断的に確認しています。
具体的な運用はこれからさらに整えていく段階ですが、まずは危険度の高い脆弱性から優先して対応しています。
―― 具体的な成果として、共有できるものはありますか。
大和氏:
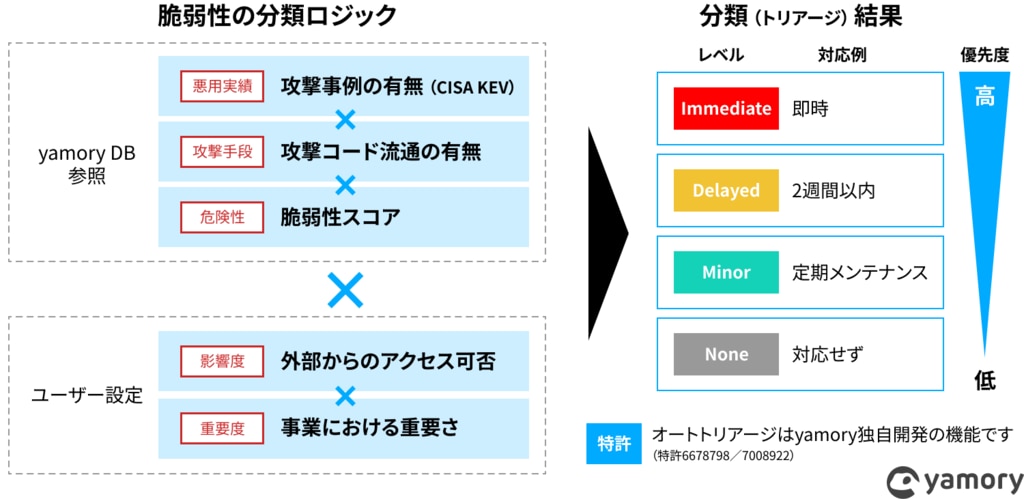
オートトリアージ機能によって危険度の高い項目を自動で判別できるため、優先すべきリスクを判断しやすくなりました。すべての検知項目を一つずつ精査して優先順位を決める必要がなくなり、リスク判断にかかる手間や工数を抑えながら、重要な脆弱性への対応を着実に進められています。
オートトリアージ機能
―― 社内の反応はいかがでしょうか。
大和氏:
対応を担う開発部門にとっては作業が増える側面もあり、調整が必要なことは事実です。一方で、これまで見えていなかったリスクを把握し、必要な対策を講じられるようになったことで、組織としてのセキュリティ水準は高まっていると感じています。
―― 今後の展望として、「yamory」をさらにどのように活用していきたいとお考えですか。
大和氏:
まずは検知された脆弱性を可能な限り減らしていきたいと考えています。同時に、運用担当者の負担を抑え、無理なく継続できる形に整えていくことも重要です。
検知数が多い場合には、重複する項目や対応不要と判断した項目を効率よく整理できることが運用上のポイントになります。今後は、優先順位付けや対象外項目の整理をさらに進め、重要なリスクに集中できる運用を目指します。
―― 最後に、かつての貴社と同じように脆弱性管理に課題を感じている企業担当者の方へ、メッセージをお願いいたします。
大和氏:
脆弱性管理ツールには費用が高い印象を持っていましたが、実際に「yamory」を検討すると、想定より導入しやすい価格だと感じました。従来は外部診断を四半期に一度実施していましたが、「yamory」では毎日スキャンができ、より高い頻度で状況を確認することができます。診断の頻度とコストの両面を踏まえると、費用対効果は高いと感じています。
継続的にスキャンすることで、それまで把握できていなかった脆弱性が実際に見つかり、対応につなげられています。外部診断の頻度を補いながら、脆弱性管理を内製化したい企業にとって、検討する価値のあるサービスだと思います。
社名 株式会社サッポロドラッグストアー |
業種 流通・小売 |
従業員数 1001〜5000名 |
課題・目的
|
会社概要 北海道を中心にドラッグストアや調剤薬局をチェーン展開し、地域の健康と日々の暮らしを幅広く支えるヘルスケア・リテール事業の展開。 |
企業HP |