2026/8/20
クラウドアセットスキャン機能、AWS Lambdaに対応
〜AWSアカウント連携のみで、管理漏れの脆弱性やランタイムEOLを自動検知・包括管理〜
株式会社アシュアード(本社:東京都渋谷区、代表取締役社長:大森 厚志)が運営する、脆弱性管理クラウド「yamory(ヤモリー)」(https://yamory.io/ 以下「yamory」)は、クラウドアセットスキャン機能の対応範囲を拡張し、サーバーレス環境の中核として広く利用されている AWS Lambdaのスキャンへ対応したことをお知らせいたします。
背景
近年、サイバー攻撃の標的がサプライチェーン全体へと拡大するなか、経済安全保障やガバナンス強化の観点から、企業におけるクラウド資産を漏れなく正確に把握・管理することが求められています。
特にソフトウェアサプライチェーン攻撃のリスクが高まる中、インフラ管理の手間を大幅に削減できるサーバーレス環境は、多くのシステム開発で活用が進んできました。しかし、管理から漏れたLambda関数のブラックボックス化や、言語ランタイムのEOL(サポート終了)管理の煩雑さが運用負荷となっており、セキュリティ維持は大きな課題です。
「yamory」はこうした課題に対し、開発運用に影響を与えることなく、クラウド上のLambda関数とその内部リスクを一元管理できる環境を実現いたしました。
クラウドアセットスキャン「AWS Lambda対応」の主な特長
今回の対応により、AWSアカウントを連携するだけで、Lambda関数内のライブラリの脆弱性やランタイムEOLを包括的に可視化・管理できるようになります。
開発現場の負担なく導入可能
AWSのアカウント連携のみで利用を開始できます。エージェントの導入やCI/CDパイプラインへのスキャン設定の追加を一切伴わないため、開発チームに調整工数や作業負担をかけることなくセキュリティガバナンスを構築できます。デプロイ済みの「実体」スキャンで、管理から漏れた関数も検知
実際にAWS上にデプロイされているLambda関数を直接スキャンします。これにより、ドキュメントや管理台帳から漏れてブラックボックス化している関数まで、脆弱性を検知・棚卸しできます。脆弱性・ランタイムEOLの包括管理
プログラム内のライブラリに潜む既知の脆弱性だけでなく、多岐にわたる言語ランタイムのEOL情報も自動取得します。1関数1行の一覧形式でリスク情報が集約されるため、現状を正確に把握し、確実なバージョンアップ計画の策定を支援します。
ウェビナー情報
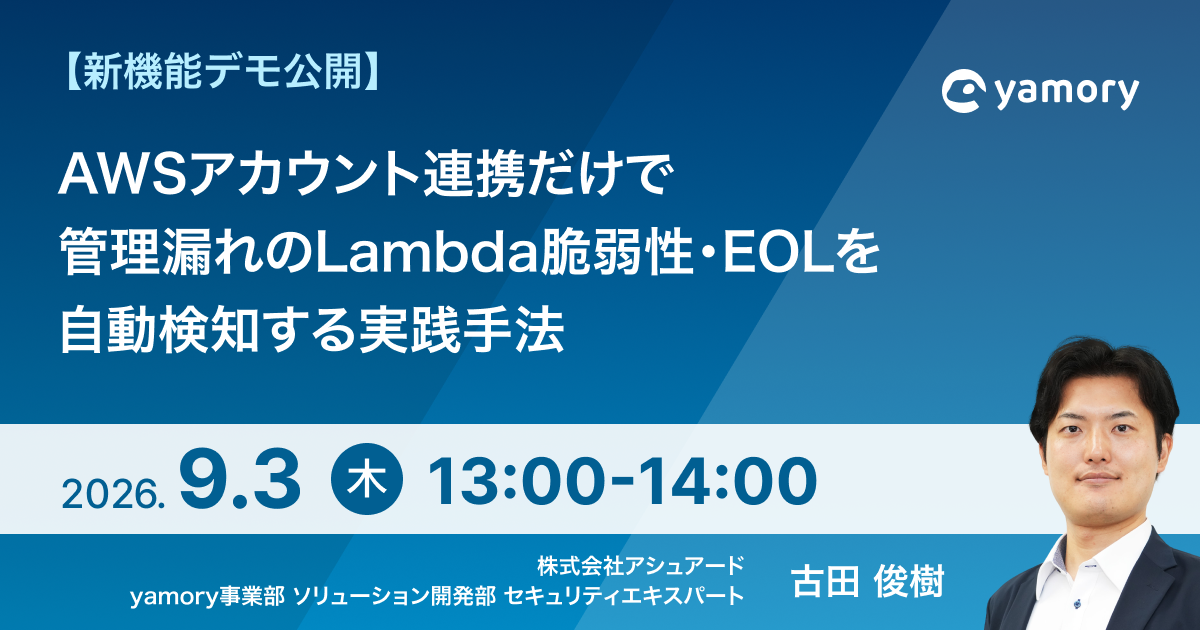
「yamory」のクラウドアセットスキャン機能にAWS Lambdaが対応したことに伴い、9月3日(木)に、「【新機能デモ公開】AWSアカウント連携だけで管理漏れのLambda脆弱性・EOLを自動検知する実践手法」ウェビナーを開催します。
本ウェビナーでは、実際のデモ画面を交えてご紹介します。
コンテンツ:
「yamory」のクラウドアセットスキャン機能にAWS Lambda対応について
脆弱性管理クラウドyamoryのご紹介
Q&A
日時:2026年9月3日(木) 13:00〜14:00
配信方法:Zoom(フォームよりご登録いただいたメールアドレス宛に、ご案内をお送りします)
参加費:無料
注意事項:
1社複数人でご参加の場合、参加者ごとに登録してください。
他の参加者および主催者への迷惑行為、発言等は一切禁止いたします。
競合調査、人材勧誘等を目的としたご参加はお断りいたします。
CONTACT
お問い合わせはこちら
サービスの詳細を
知りたい方
実際の操作を見ながら
運用をイメージしたい方
課題のヒアリングや
相談をご希望の方