2025/6/5
株式会社フォトクリエイト様が、yamoryを導入
脆弱性管理クラウド「yamory」が、株式会社フォトクリエイト様に導入されたことをお知らせいたします。
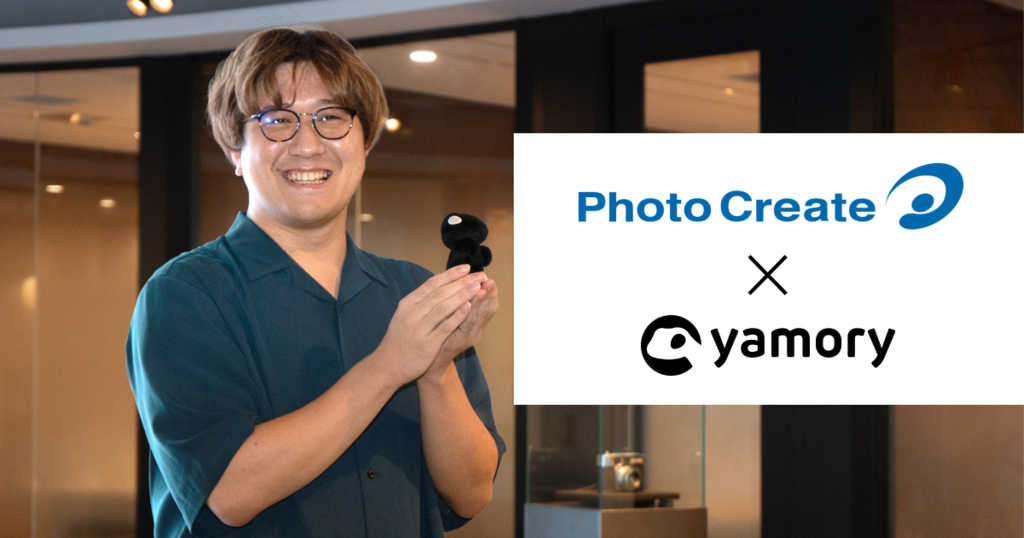
株式会社フォトクリエイトは、スクール写真やマラソンをはじめとするスポーツイベントなど、さまざまな領域で写真の撮影・販売サービスを展開しています。写真販売サイトや関連システムをクラウド環境で運用する同社にとって、アプリケーション、クラウドインフラ、ホスト、コンテナなどを横断して脆弱性を管理することは、サービスの信頼性を維持するための重要なテーマです。また、AIコーディング支援の活用によって開発量が増えるなか、依存ライブラリを継続的に把握・管理できる仕組みも求められていました。
本インタビューでは、同社の開発部長を務める林氏に、各開発チームで進めていた脆弱性管理を、yamoryによってどのように標準化し、組織的な運用として定着させたのかをお聞きしました。会社として重要なプロジェクトに位置づけた背景や、本格運用から約半年で、リスクの高いものから対応を大きく前進させた要因、開発者が主体的に対応できるようになった組織の変化について伺いました。
導入事例サマリー
【課題】
DependabotやRenovateを活用して依存ライブラリの脆弱性対応に取り組む一方、アプリケーションからクラウドインフラ、ホスト、コンテナ、EOLまでを一元的に管理し、共通の基準で運用する体制へ高度化することが次のテーマだった
検知された脆弱性の優先順位づけを各チームが個別に判断しており、事業やシステムへの影響を踏まえた共通の判断基準を持つ必要があった
AIコーディング支援の活用によって開発量や依存ライブラリが増えるなか、構成や脆弱性を継続的に把握・管理する重要性が高まっていた
【導入の決め手】
オートトリアージ機能によって対応優先度が整理され、外部の依存ライブラリに対して日々新たに発見される脆弱性の中で、たとえ多数の脆弱性が同時に検知された場合でも、リスクの高いものから対応しやすい点
Immediate(最優先に対応すべき脆弱性)に分類されたものを絞り込めることに加え、米国CISAのKEVカタログへの掲載有無や、リモートコード実行が可能かといった情報を確認し、影響の大きい脆弱性を優先できる点
脆弱性の概要や影響、対策方法が分かりやすい日本語で整理されており、シンプルなUIで現場のエンジニアも理解しやすい点
アプリケーションライブラリ、クラウドインフラ、ホスト、コンテナ、EOLまでを一元管理でき、API連携やスキャン設定を自社の運用に合わせてカスタマイズできる点
【導入後の効果】
会社として重要なプロジェクトに位置づけ、本格運用から約半年で、優先度の高い脆弱性について最短ですべて対応を完了できるようになった
脆弱性対応を各開発チーム個別の判断に委ねるのではなく、各開発チーム、マネージャー、部長、取締役が状況を共有し、リスクの高いものから継続的に解消する組織的な運用が定着した
APIを活用したタスク管理ツールへの自動登録やSlackへの通知、MCPサーバーを介したClaude Codeからの情報参照により、脆弱性管理を既存の開発フローに組み込んだ
CONTACT
お問い合わせはこちら
サービスの詳細を
知りたい方
実際の操作を見ながら
運用をイメージしたい方
課題のヒアリングや
相談をご希望の方