なぜ、金融機関ではリスクを可視化しても対応が進まないのか
〜フロンティアAI時代の混在環境における脆弱性管理手法とは〜
2026年5月22日、金融庁・日本銀行は連名で「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」を要請しました。脆弱性の発見から攻撃までの期間が短縮され得る中、金融機関には資産管理・脆弱性管理・パッチ適用等の態勢を点検し、継続的に強化することが求められています。
一方、リスクを可視化しても対応が進まないケースは少なくありません。パッチ適用リソース不足、ベンダー契約調整、優先順位付け、台帳更新の負荷など、技術やツールだけでは解けない「運用の壁」が背景にあります。さらに、パブリッククラウド/オンプレミス/閉域網・共同システムなど環境が混在すると、制約も打ち手も異なります。
本ウェビナーでは、運用現場から見えた「現場でよくある課題」への回答を示すとともに、混在環境の脆弱性管理を「全台一律」ではなく環境区分×リスク優先度で捉え直し、
①パブリッククラウド環境
②オンプレミス環境
③閉域網・閉環境
それぞれの対策方向性と現実的な着手順序を解説します。
あわせて「yamory」による対応管理の実現方法と、体制構築〜運用定着までの支援をご紹介します。
こんな方におすすめです
-
脆弱性対応(パッチ適用・ベンダー調整等)が追いつかない金融機関の担当者様
-
特殊環境(閉域網等)やクラウド環境の脆弱性管理に課題がある金融機関の方
-
脆弱性管理の「運用の土台」(台帳整備・優先順位づけ等)を作りたいIT責任者様
-
「フロンティアAI短期対応要請」の定常運用化を検討中の経営層・リスク管理責任者様
-
グループシステムの維持保守を担う金融・ユーザー系SIerの方
セミナー概要
| コンテンツ | ・フロンティアAI短期対応要請の振り返りと、金融機関の対応状況(業態別の実態) ・現場でよくある課題への回答 ― パッチ適用リソース/ベンダー契約調整/優先順位の判断基準/特殊環境対応/台帳管理 ・環境区分別の対策方向性 ①パブリッククラウド ②オンプレミス ③閉域網・閉環境 ・「yamory」による実現方法と、体制構築から定着までの支援の形 ・質疑応答 |
|---|---|
| 日時 | 2026年9月16日(水) 12:00~12:45 |
| 配信方法 |
Zoom |
| 参加費 | 無料 |
| 注意事項 |
|
登壇者
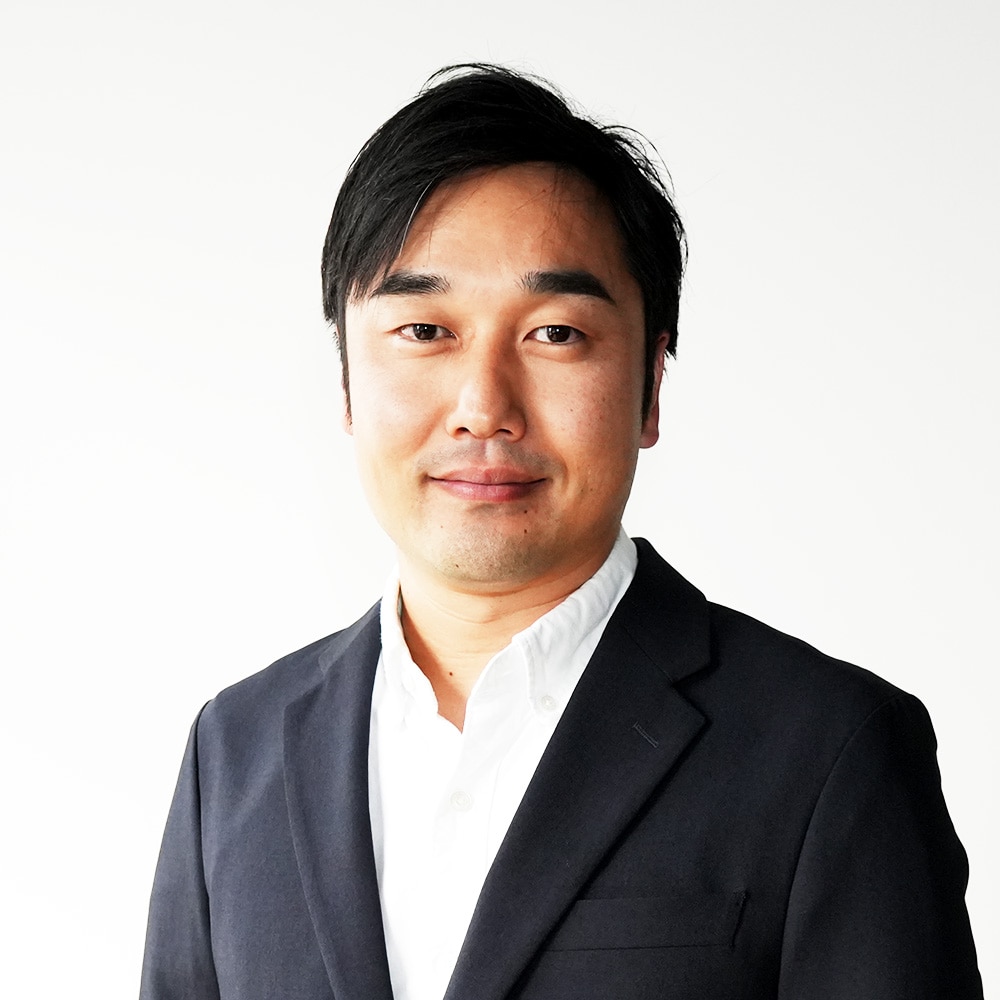
株式会社アシュアード
ソリューション開発部 部長
鈴木 康弘
ITコンサルティング会社を経て、2010年9月にビズリーチへ入社。ビズリーチの立ち上げ初期から携わり、キャリトレなど4つのサービスや開発部門を立ち上げてきた。現在は自身が起案した「yamory」のプロダクトオーナーとして、プロジェクト全体のディレクションや組織マネジメントを行っている。2023年よりSoftware ISAC OSS委員会 副委員長を務め、SBOMの普及活動に取り組んでいる。
セミナーお申し込みフォーム
ご登録いただいたメールアドレス宛 に、参加案内をお送りします。
CONTACT
お問い合わせはこちら
サービスの詳細を
知りたい方
実際の操作を見ながら
運用をイメージしたい方
課題のヒアリングや
相談をご希望の方